إذا وصلتك رسالة بعنوان «Your WordPress email test report is ready» ودرجة موقعك كانت منخفضة، أو كان عملاؤك يخبرونك أن رسائل ووردبريس تذهب إلى الرسائل المزعجة أو لا تصل إطلاقًا، يشرح هذا الدليل خطوة بخطوة كيفية قراءة التقرير وحل مشكلات SPF وDKIM وDMARC عبر Cloudflare أو إضافة SMTP، مع برومبت جاهز يحوّل أي ذكاء اصطناعي إلى مساعد شخصي لحل هذه المشكلة بالضبط في موقعك.
إجابة سريعة: إذا كان تقرير البريد لديك يُظهر أمام SPF أو DKIM أو DMARC عبارة «يحتاج إلى إعداد» أو «يحتاج إلى مراجعة»، فهذا هو السبب الرئيسي لعدم وصول رسائل ووردبريس. يتلخص الحل في خطوتين: 1) اربط إضافة SMTP (مثل WP Mail SMTP أو FluentSMTP) بخدمة إرسال موثوقة مثل Brevo أو SendGrid أو Amazon SES أو Google Workspace، ليُفعَّل توقيع DKIM تلقائيًا؛ 2) أضف سجلات DNS الثلاثة التي تمنحك إياها نفس الخدمة (SPF وDKIM وDMARC) من تبويب DNS في لوحة Cloudflare الخاصة بنطاقك.
1. ماذا تعني درجة تقرير البريد؟
عندما ترسل إضافة Email Tester Service (جزء من منشئ النماذج السهل) رسالة اختبار من موقعك وتحلل النتيجة، تصلك رسالة بعنوان «Your WordPress email test report is ready». إليك نموذجًا حقيقيًا لهذا التقرير لموقع يعاني من مشكلة:
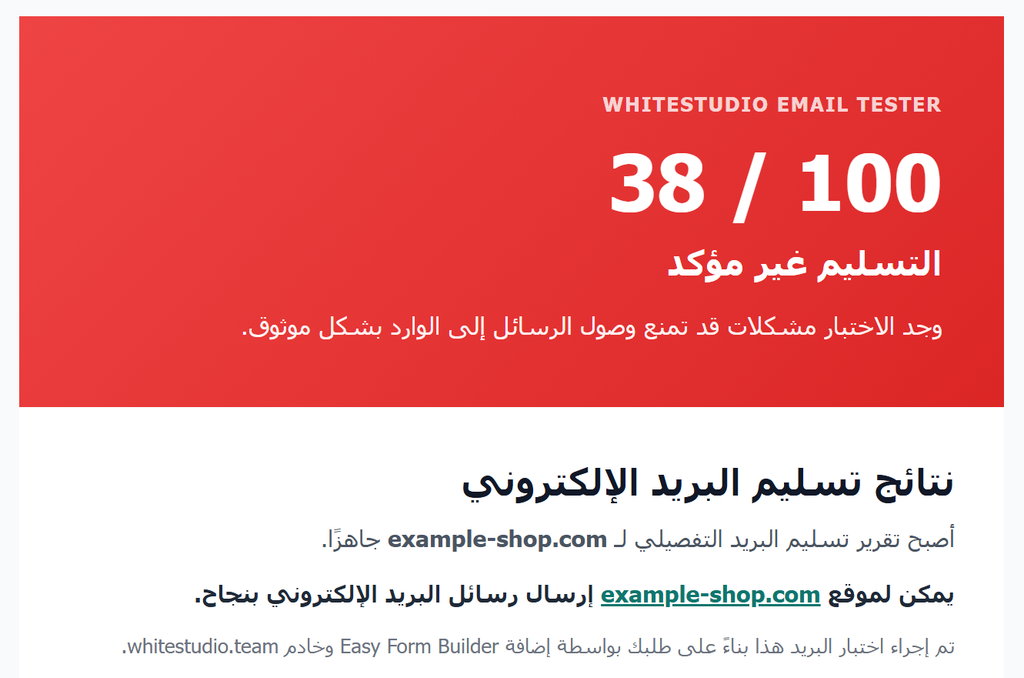
في أعلى الرسالة ترى رقمًا بين 0 و100. يُحسب هذا الرقم من عدة عوامل: هل وصلت الرسالة أصلًا، هل تطابق الموضوع والمحتوى، كم استغرق وصولها، ما مستوى خطر الرسائل المزعجة وفق SpamAssassin، والأهم لهذا المقال، حالة فحوصات ثقة النطاق الثلاثة: SPF وDKIM وDMARC. فشل SPF يخصم حتى 20 نقطة، وغياب DKIM حتى 15 نقطة، وغياب DMARC حتى 10 نقاط.
| نطاق الدرجة | المعنى |
|---|---|
| 90 إلى 100 | Excellent — ممتاز |
| 75 إلى 89 | Good — جيد |
| 60 إلى 74 | Needs Improvement — يحتاج تحسينًا |
| 40 إلى 59 | Poor — ضعيف |
| 0 إلى 39 | Failed — فاشل |
في قسم «فحوصات ثقة النطاق» من الرسالة نفسها، يُظهر كل صف من SPF وDKIM وDMARC إحدى هذه الحالات الثلاث:
| الحالة في الرسالة | المعنى |
|---|---|
| Looks good | مُعدّ بشكل صحيح؛ لا حاجة لأي إجراء |
| Needs setup | هذا السجل غير موجود إطلاقًا في DNS |
| Needs attention | السجل موجود لكنه فاشل أو مُعدّ بشكل خاطئ |
2. ما الذي تفعله SPF وDKIM وDMARC بالضبط؟
الثلاثة عبارة عن سجلات من نوع TXT في إعدادات DNS لنطاقك؛ لا يُثبَّت أي منها في ووردبريس نفسه، بل تخبر خدمات البريد المستقبِلة (جيميل وياهو ومايكروسوفت وغيرها) ما إذا كانت تثق بالرسائل القادمة من نطاقك أم تعتبرها مزعجة.
- SPF (Sender Policy Framework): قائمة بالخوادم المصرح لها بإرسال البريد باسم نطاقك. إذا لم يكن خادم ووردبريس أو خدمة SMTP ضمن هذه القائمة، يفترض المستلم أن الرسالة مزوَّرة.
- DKIM (DomainKeys Identified Mail): يضيف توقيعًا رقميًا مشفَّرًا لكل رسالة صادرة، يثبت أنها صدرت فعلًا من نطاقك ولم تُعدَّل أثناء النقل.
- DMARC (Domain-based Message Authentication): يخبر المستلم بما يجب فعله إذا فشلت رسالة في SPF أو DKIM (قبولها، أو عزلها، أو رفضها)، وإلى أي بريد تُرسَل تقارير ذلك.
بدون أي من هذه السجلات، تذهب رسائل كثيرة — نموذج الاتصال، فواتير ووكومرس، أو إعادة تعيين كلمة مرور ووردبريس — مباشرة إلى الرسائل المزعجة أو لا تصل إطلاقًا، حتى لو أفاد ووردبريس نفسه بأن الرسالة «أُرسلت».
3. الحل عبر Cloudflare DNS
إذا كانت خوادم الأسماء لنطاقك تشير إلى Cloudflare، فستضيف سجلات SPF وDKIM وDMARC من داخل تلك اللوحة مباشرة. ملاحظة مهمة: Cloudflare لا يرسل البريد بنفسه ولا يولّد DKIM؛ هو فقط المكان الذي تُحفظ فيه هذه السجلات. القيمة الدقيقة لكل سجل تمنحك إياها خدمة إرسال البريد (إضافة SMTP أو مزود البريد المعاملاتي).
- ادخل إلى لوحة Cloudflare، اختر نطاق موقعك، وانتقل إلى تبويب DNS → Records.
- من أجل SPF: إذا كان لديك بالفعل سجل TXT يبدأ بـ v=spf1…، فعدّله بدلًا من إضافة سجل جديد؛ لا تنشئ سجلي SPF منفصلين أبدًا، يجب دمج كل الخدمات في سطر واحد.
- من أجل DKIM: انسخ القيمة من لوحة مزود البريد (مثل Brevo أو SendGrid). عادة يكون هناك اسم محدد (مثل s1._domainkey) ومحتوى طويل يبدأ بـ v=DKIM1; k=rsa; p=…
- من أجل DMARC: أنشئ سجل TXT جديدًا باسم _dmarc. من الأسلم البدء بسياسة «تقرير فقط» حتى لا تُرفَض الرسائل السليمة، ثم تشديدها بعد بضعة أسابيع.
- اضغط على حفظ. يجب أن تكون حالة الوكيل (Proxy) لهذه السجلات رمادية (DNS only)، وليست برتقالية أبدًا.
- عادة تنتشر التغييرات خلال 5 إلى 30 دقيقة (وأحيانًا حتى 24 ساعة). تحقق باستخدام أدوات مجانية مثل MXToolbox.com/SuperTool.aspx أو dmarcian.com.
| النوع | الاسم | المحتوى (مثال) |
|---|---|---|
| TXT | @ | v=spf1 include:_spf.google.com include:sendgrid.net ~all |
| TXT / CNAME | s1._domainkey | v=DKIM1; k=rsa; p=MIGfMA0GCSq… |
| TXT | _dmarc | v=DMARC1; p=none; rua=mailto:[email protected] |
ملاحظة للاستضافة المشتركة: إذا كنت تدير DNS نطاقك من لوحة الاستضافة بدلًا من Cloudflare، أضف السجلات الثلاثة نفسها من محرر DNS Zone في تلك اللوحة؛ المنطق مطابق تمامًا، وتختلف فقط أسماء القوائم.
4. الحل عبر إضافة SMTP
تُرسِل دالة البريد الافتراضية في ووردبريس (wp_mail) عادة عبر PHP mail الخاص بالاستضافة، الذي لا يملك DKIM وغالبًا لا يملك سجل SPF صحيحًا أيضًا. أبسط حل وأكثره موثوقية هو استبدالها بإضافة SMTP متصلة بخدمة إرسال احترافية.
- ثبّت وفعّل إحدى الإضافات: WP Mail SMTP أو FluentSMTP أو Easy WP SMTP (الثلاثة مجانية وموثوقة).
- في إعدادات الإضافة، اختر خدمة إرسال: Brevo (Sendinblue) أو Gmail/Google Workspace مناسبتان للبدء مجانًا؛ بينما SendGrid أو Mailgun أو Amazon SES أنسب للحجم الكبير.
- اتبع معالج الإعداد في الإضافة لربط حساب تلك الخدمة بنطاقك. في هذه الخطوة تولّد الخدمة سجل DKIM واحدًا أو أكثر (وأحيانًا SPF) وتوضح بالضبط أين تضيفه في DNS.
- أضف هذه القيم في Cloudflare (أو لوحة الاستضافة) باتباع الطريقة من القسم السابق؛ تملك معظم هذه الإضافات زر «Verify DNS» الذي يتحقق من الحالة تلقائيًا بعد إضافة السجل.
- أرسل رسالة اختبار من داخل إضافة SMTP نفسها للتأكد من أن الاتصال يعمل، ثم أعد تشغيل تقرير Email Tester Service.
5. الجمع الصحيح: SMTP وCloudflare معًا
هاتان الطريقتان ليستا متنافستين بل متكاملتان. إضافة SMTP تصلح مسار الإرسال الفعلي وتفعّل DKIM على الرسالة نفسها؛ وCloudflare (أو أي خادم DNS آخر) هو المكان الذي تُنشَر فيه SPF وDKIM وDMARC ليقرأها المستلم. الترتيب الصحيح: اربط إضافة SMTP أولًا بخدمة موثوقة، ثم انشر قيم SPF وDKIM التي تمنحك إياها في Cloudflare، أضف سجل DMARC بقيمة p=none، وأخيرًا شغّل تقريرًا جديدًا.
6. التحقق من النتيجة والحصول على درجة مرتفعة
بعد تطبيق التغييرات أعلاه، وانتظار 15 إلى 30 دقيقة على الأقل لانتشار DNS، شغّل اختبار بريد جديدًا. إذا سار كل شيء بشكل صحيح، يجب أن يبدو التقرير الجديد كالتالي:
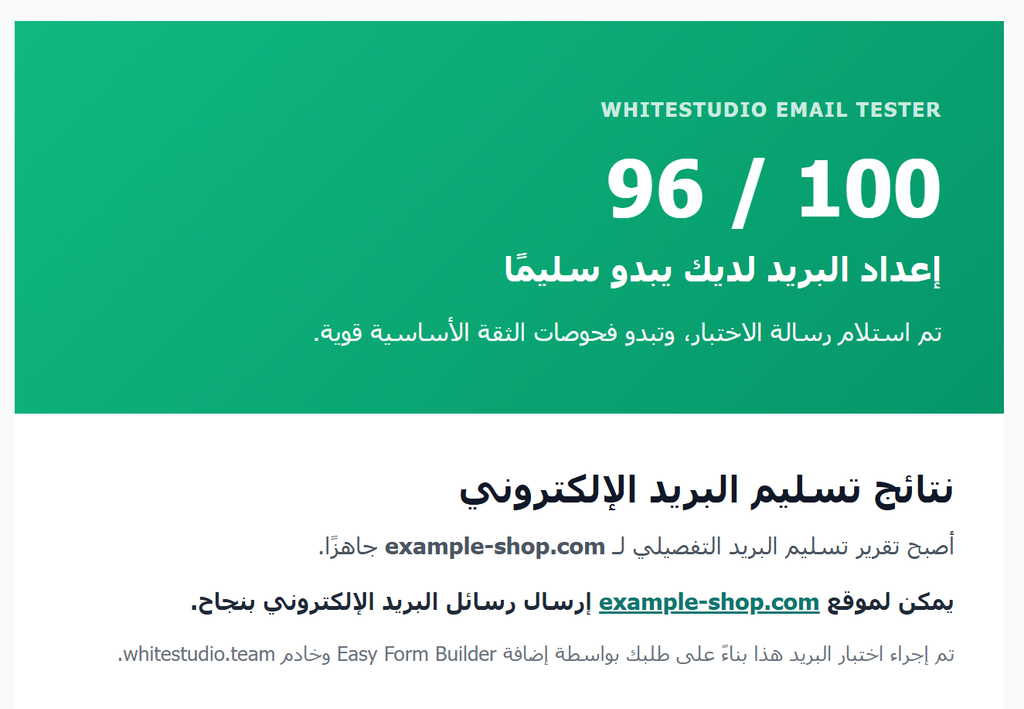
إذا ما زلت ترى لونًا أحمر أو برتقاليًا بعد 24 ساعة، فالأسباب الأكثر احتمالًا هي: سجل SPF مكرر (سطرا v=spf1 منفصلان بدلًا من دمجهما في سطر واحد)، أو تفعيل الوكيل (Proxy) على سجل TXT بالخطأ، أو أن إضافة SMTP ما زالت على إعداد PHP mail الافتراضي ولم يكتمل الاتصال بالخدمة.
7. برومبت جاهز لـ ChatGPT أو Gemini أو أي ذكاء اصطناعي آخر
استبدل الحقول في القسم الأول أدناه بالمعلومات من رسالة التقرير الخاصة بك (أقسام «Site» و«Sender» و«Domain trust checks»)، ثم الصق النص كاملًا في ChatGPT أو Gemini أو Claude.
[1. استبدل هذا القسم بمعلوماتك الخاصة]
نطاق الموقع: example.com
عنوان بريد المرسل: [email protected]
درجة التقرير: 38/100
حالة SPF: Needs attention
حالة DKIM: Needs setup
حالة DMARC: Needs setup
مراجعة مجلد الرسائل المزعجة: High spam risk, SpamAssassin 6.4
مزود الاستضافة: مثلًا cPanel على استضافة مشتركة / Cloudways / Hetzner
هل DNS النطاق على Cloudflare؟: نعم / لا
هل توجد إضافة SMTP مثبتة؟ ما الإضافة وما خدمة الإرسال؟: مثلًا لا توجد / WP Mail SMTP مع PHP mail الافتراضي
النص الكامل لقسم "Recommended next steps" من الرسالة إن وُجد: [الصق هنا]

[2. لا تغيّر هذا القسم]
أنت خبير أول في قابلية تسليم البريد الإلكتروني وDNS في ووردبريس. بناءً على المعلومات التي قدمتها أعلاه، أخبرني بدقة وخطوة بخطوة:
1) ما سبب انخفاض درجتي وفشل SPF/DKIM/DMARC في إعدادي الحالي؛ اشرح كل نقطة على حدة وببساطة.
2) أي إضافة SMTP لووردبريس وأي خدمة إرسال بريد (مثل Brevo أو SendGrid أو Mailgun أو Amazon SES أو Google Workspace) تناسب استضافتي وحجم بريدي أكثر، ولماذا.
3) ما سجلات DNS بالضبط (النوع، الاسم، المحتوى) التي يجب إضافتها أو تصحيحها حتى تصبح الثلاثة خضراء؛ إذا لم تكف معلوماتي لكتابة قيمة DKIM الدقيقة، أخبرني من أين في لوحة ذلك المزود يجب أن أنسخها.
4) إذا كان DNS الخاص بي على Cloudflare، اشرح لي الخطوات بالضبط داخل لوحة Cloudflare (DNS → Records)؛ وإذا كان على استضافة أخرى، وضّح الفرق.
5) أعطني قائمة تحقق نهائية لتأكيد نجاح التغييرات بعد 24 ساعة.
إذا احتجت معلومات إضافية للمتابعة، اسألني الآن.
8. الأسئلة الشائعة
هل إعداد DKIM وDMARC إلزامي فعلًا؟
من الناحية التقنية يرسل ووردبريس البريد حتى بدونهما، لكن منذ 2024 أصبح جيميل وياهو يشترطان DMARC للمرسلين بكميات كبيرة، وبدونه تُرفض رسائل كثيرة أو تذهب مباشرة إلى الرسائل المزعجة.
هل يحل وجود Cloudflare وحده المشكلة؟
لا. Cloudflare هو فقط المكان الذي تُنشر فيه سجلات DNS. إذا كانت خدمة إرسال بريدك (إضافة SMTP أو PHP mail الافتراضي) لا تولّد DKIM بنفسها، فليس لديك شيء لنشره في Cloudflare بعد.
كم يستغرق تفعيل سجلات DNS؟
عادة بين 5 دقائق وساعتين، لكن وفق معايير DNS قد يستغرق أحيانًا 24 إلى 48 ساعة. تحقق باستخدام MXToolbox بعد نصف ساعة تقريبًا.
ماذا أفعل إذا كان نطاقي على استضافة مشتركة ولا أستخدم Cloudflare؟
أضف السجلات الثلاثة نفسها (SPF وDKIM وDMARC) من محرر DNS Zone في لوحة الاستضافة (مثل cPanel أو DirectAdmin)؛ المنطق مطابق تمامًا لـ Cloudflare، وتختلف فقط الواجهة.
لماذا يقول ووردبريس إن الرسالة «أُرسلت» بينما يقول التقرير إنها لم تصل؟
لأن wp_mail تؤكد فقط أن الرسالة سُلّمت إلى الخادم، لا أن المستلم استلمها فعلًا. بين هاتين الخطوتين، يمكن لطابور الإرسال في الاستضافة أو فلتر الرسائل المزعجة لدى المستلم أن يوقف الرسالة — وهنا بالضبط تصبح SPF وDKIM الصحيحتان مهمتين.
يستند هذا الدليل إلى منطق التقييم الفعلي وقالب الرسالة الحقيقي لإضافة Email Tester Service (جزء من منشئ النماذج السهل).
